



Webinar-Recap: Ihr internes Kontroll-Framework weiterdenken
Interne Kontroll-Frameworks sind nie wirklich fertig. Etwas verändert sich immer: ein Transformationsprogramm, eine Übernahme, eine neue Berichtspflicht, ein Prüfungsergebnis. Und plötzlich weist das Framework, das im letzten Jahr noch passte, Lücken auf. So weit, so unstrittig. Schwieriger sind die Fragen, die sich dahinter verbergen: Was genau als Auslöser zählt, wie stark man als Reaktion darauf erweitert und wie man vermeidet, am Ende Hunderte Kontrollen zu haben, die niemand mehr wirklich erklären kann.
Aktuelle Schlagzeilen liefern reichlich Gründe, diese Frage zu stellen. In Großbritannien setzt beispielsweise Provision 29 höhere Maßstäbe für die Rechenschaftspflicht des Vorstands und drängt Teams dazu, ihre materiellen Kontrollen genauer unter die Lupe zu nehmen. In Deutschland sorgt die Diskussion um das Ende der strafbefreienden Selbstanzeige beim TCMS für eine ähnliche Entwicklung. Einen passenden Moment dafür gibt es nie.
Diese Compliance. Curated. [Online]-Session brachte zwei Praktiker zusammen, die das aus sehr unterschiedlichen Perspektiven erlebt haben. Meera Vora leitet den Bereich Finance Controls Excellence bei Unilever und war zuvor Head of Financial Governance and Compliance bei ITV. Dadurch bringt sie Erfahrung sowohl aus einem großen, SOX-regulierten globalen Konzern als auch aus einem britischen Sender mitten in der Transformation mit. Christoph Becker hat 15 Jahre lang in einem Big-4-Umfeld GRC-Funktionen, -Tools und -Prozesse konzipiert, aufgebaut und geprüft und ist im Juli als Compliance Solutions Director zu Impero gestoßen. Jasmine Hansen de Guzman, Marketing Director bei Impero, hat die Moderation übernommen. Die vollständige Session ist hier auf Abruf verfügbar.
Wo das Publikum heute steht
Die Session begann mit einer Frage an die Teilnehmenden: In welcher Phase befindet sich ihr Kontroll-Framework gerade – im Aufbau, in der Erweiterung oder in der Vereinfachung?
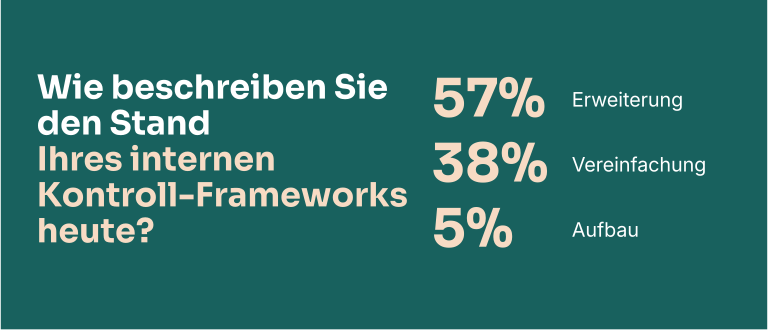
Eine klare Mehrheit von 57 % befindet sich aktuell in der Erweiterungsphase ihres Frameworks, weitere 38 % in der Vereinfachungsphase, und 5 % stecken noch im Aufbau. Diese Aufteilung ist aufschlussreich, denn Erweiterung und Vereinfachung überschneiden sich stark. Fast alles, was das Panel zur Erweiterung eines Frameworks sagte, lief letztlich auf dasselbe hinaus: erst verstehen, was bereits da ist, und davon oft auch einiges reduzieren.
Was eine Erweiterung auslöst, und warum der Auslöser zählt
Für Meera ist Transformation der dominierende Auslöser. Viele Organisationen stecken mitten in einer solchen, und das erzwingt zumindest eine Überprüfung des bestehenden Frameworks. Manchmal erzwingt es einen kompletten Neuaufbau. Übernahmen folgen dicht dahinter, ebenso regulatorische Veränderungen und, allem zugrunde liegend, Verschiebungen im Risikobild selbst. Ihr entscheidender Punkt war, dass diese Auslöser selten einzeln auftreten. Die meisten Unternehmen haben es heute gleichzeitig mit zwei oder drei zu tun, und das mit schlankeren Teams als noch vor fünf oder sechs Jahren. Das macht Priorisierung zu einer monatlichen statt einer jährlichen Aufgabe.
Christoph ergänzte zwei Auslöser, die vollständig von außerhalb der Organisation kommen. Der erste ist der externe Prüfer: Er möchte mehr Entitäten, Prozesse, Systeme oder Kontrollen in den Scope aufnehmen. Das löst die bekannte Verhandlung aus, zwischen dem, was der Prüfer will, und dem, was dem Unternehmen tatsächlich dient. Der zweite ist ein Kontrollversagen. Zeigt ein Prüfungsergebnis, dass ein Prozess nicht wie vorgesehen funktioniert, wird das Framework nach seiner Beobachtung schnell erweitert, und das Budget steht ebenso schnell bereit. Sein Fazit fiel klar aus: Die meisten Auslöser sind extern, und die meiste Erweiterung erfolgt reaktiv. Unternehmen wachen nicht morgens auf und wollen plötzlich ihr Kontroll-Framework erweitern. Sie erweitern es, um ein Problem zu lösen, das direkt vor ihnen liegt. Welcher Auslöser vorliegt, sollte bestimmen, wie man reagiert. Eine Schwachstelle kommt mit einem Maßnahmenplan, oft mit zusätzlichen Ressourcen, und geht schnell voran. Eine Anfrage des externen Prüfers erfordert Verhältnismäßigkeit: Bevor Sie zehn neue Kontrollen hinzufügen, sollten Sie verstehen, welche vor- und nachgelagerten Kontrollen das Risiko bereits abdecken. Wie Meera es ausdrückte: „Es ist wirklich entscheidend, verhältnismäßig zu bleiben – und genau das ist der Tanz, den man mit den Prüfern tanzt.“
Übernahmen erfordern möglicherweise gar keine Änderungen am Kern-Framework. Bei ITV, wo es auf der Studio-Seite eine Reihe von Übernahmen gab, hat ihr Team stattdessen ein Mindest-Kontroll-Framework aufgebaut. Das gab neuen Einheiten genug an die Hand, um ihre wesentlichen finanziellen Risiken schnell zu adressieren, noch bevor sie in das zentrale ERP-System eingebunden wurden. Neue Berichtspflichten beginnen mit einer Auswirkungsanalyse. Bei etwas wie IFRS 18 gibt es möglicherweise bereits Kontrollen für die Offenlegungen, und wo das nicht der Fall ist, können befristete Übergangskontrollen eingerichtet und wieder abgeschafft werden, sobald die Anforderung in den Regelbetrieb übergeht. Transformation ist die Ausnahme. Sie bringt andere Prozesse, mehrere Teams und im Kern ein neues Betriebsmodell mit sich, und sie rechtfertigt häufig tatsächlich eine vollständige Aktualisierung.
Christophs Ergänzung war das Change Management, etwa bei Übernahmen: Dort bestimmt weitgehend das übernehmende Unternehmen die Bedingungen. Eine Scope-Erweiterung, die Einheit für Einheit über mehrere Märkte hinweg erfolgt, funktioniert anders. Und lokale kulturelle Unterschiede spielen eine größere Rolle, als die meisten Frameworks berücksichtigen.
Erweitern heißt nicht automatisch hinzufügen
Zu diesem Satz kehrte die gesamte Session immer wieder zurück. „Ein Kontroll-Framework zu erweitern, bedeutet nicht, einfach mehr Kontrollen hinzuzufügen“, sagte Meera, „denn das ist auf Dauer nicht tragbar.“ Ausgangspunkt ist das Framework, das bereits existiert. Wo sind die Risiken bereits abgedeckt, und wo bestehen echte Lücken? Das Ziel einer Erweiterung ist es, das Vertrauen des Managements zu stärken und die Rechenschaftspflicht im gesamten Unternehmen zu schärfen. Mehr Kontrollen allein erreichen selten eines von beidem. Christophs Ansatz war struktureller Natur. Eine generische Kontrollbeschreibung auf übergeordneter Ebene festhalten, lokale Anpassungen darunter zulassen und sicherstellen, dass überall dieselben Fragen auf dieselbe Weise beantwortet werden. Und noch davor: den Prozess durchgehen. Ihn überprüfen, bevor man ihn verändert, und erst dann entscheiden, ob man Kontrollen hinzufügt oder die zugrunde liegende Methodik anpasst.
Eine Methodik, viele Formate
Wenn sich Kontrollen über Finance hinaus auf IT, HR und operative Bereiche ausweiten, wird Konsistenz gleichzeitig schwieriger und wichtiger. Das Panel zog eine hilfreiche Trennlinie zwischen dem, was konsistent bleiben muss, und dem, was variieren kann.
Fest steht der inhaltliche Kern: Risikoziel, Kontrollziel, Aktivität, Kontrollverantwortlicher, Nachweis. Wie Sie das dokumentieren, kann variieren. Meeras Beispiel von ITV war ein Raum voller Medien- und Kreativfachleute, die sich nie auf eine klassische Risikokontrollmatrix (RCM) eingelassen hätten. Ihr Team hat Prozessabläufe abgebildet und Kontrollpunkte darüber gelegt, damit die Mitarbeitenden sehen konnten, wo die Risiken liegen. Anschließend wurde die RCM in einfache Word-Leitfäden umgewandelt, passend zu den Unterlagen, die diese Teams ohnehin schon nutzten. Gleiche Bestandteile, andere Darstellung, und eine spürbar bessere Akzeptanz. „Menschen sind aufgeschlossener gegenüber etwas, das ein wenig anders präsentiert wird“, sagte sie und fügte hinzu, dass viele von uns „regelrecht allergisch“ auf ein Excel-Framework reagieren.
Christoph argumentierte für die Ebene darüber. Mehrere Organisationen, mit denen er zuletzt gearbeitet hat, haben eine Governance-Einheit eingerichtet, die interne Kontrollen, Enterprise Risk Management und Compliance in der zweiten Linie übergreifend verantwortet. Ohne eine gemeinsame Methodik dafür, wie Risiken im Scope definiert, identifiziert und bewertet werden, kann diese Einheit nichts wirklich Aussagekräftiges aggregieren. Und genau in der Aggregation liegt der Mehrwert für das Reporting.
Ausmisten, bevor Sie aufstocken
Auf die Frage, was sie tun würden, wenn man ihnen morgen ein Framework mit Hunderten Kontrollen übergeben würde, waren sich beide Panelteilnehmer einig: erst einmal reduzieren.
Christoph würde jede Kontrolle kritisch hinterfragen, die Streichungen abstimmen und erst danach das, was übrig bleibt, neu gestalten. Seine Begründung war dabei ebenso sehr eine Frage des Change Managements wie eine technische Frage. Prozesse und Kontrollen ziehen sich durch mehrere Abteilungen. Deshalb braucht man alle an Bord. Und die Akzeptanz ist deutlich höher, wenn man anbietet aufzuräumen, statt zusätzliche Arbeit zu bringen. Meera stimmte zu, mit einer Einschränkung, die man sich merken sollte. Bevor man eine Kontrolle löscht, sollte man verstehen, warum sie eingeführt wurde. Sie hat erlebt, dass Kontrollen als redundant gestrichen wurden, obwohl sie tatsächlich eine vorgelagerte Kontrolle kompensierten, die nicht so wirksam funktionierte wie angenommen. Ihr Rat: zuerst den End-to-End-Prozess bewerten.
Technologie, KI und die Frage nach dem Tempo
Technologie kann den administrativen Aufwand deutlich reduzieren. Workflows, eine kontinuierliche Kontrolldurchführung und Datenanalysen verbessern zusammen Abdeckung, Einblick und Aktualität. Hier ist Vorsicht geboten, bei KI doppelt: den zugrunde liegenden Prozess verstehen, bevor man ihn automatisiert. Saubere Daten, klare Verantwortlichkeiten, Mitarbeitende, die wissen, was sich verändert hat. „Sicherstellen, dass man nicht einfach ein Tool auf einen völlig kaputten Prozess draufsetzt“, so Meera. KI wirft eine eigene Governance-Frage auf. Wie stellt man sicher, dass die menschliche Prüfung eingebunden bleibt und das Tool weiterhin wie vorgesehen funktioniert?
Bei der abschließenden Frage, ob das größere Risiko eine zu langsame oder eine zu schnelle Erweiterung des Kontroll-Frameworks ist, waren sich beide einig: zu schnell. Christophs Begründung war, dass sich regulatorische Änderungen meist frühzeitig abzeichnen, weshalb Geschwindigkeit selten die Einschränkung ist, als die sie erscheint. Meeras Sorge galt schlecht konzipierten Kontrollen und einem Change Management, das nicht Schritt halten kann. Ganz aus der Kritik nahm sie den langsamen Weg damit aber nicht. Eine zu langsame Erweiterung hinterlässt Kontrolllücken. Die Antwort ist ein stufenweises Vorgehen. Dabei lohnt es sich auch zu überdenken, wie oft man das Framework überhaupt neu veröffentlicht.
Aus der Fragerunde
Woher kommen Komplexität und Scope Creep, die schleichende Ausweitung des Frameworks? Christoph verwies auf Silos. Innerhalb eines Unternehmens arbeiten die internen Kontrollfunktionen in IT, Rechnungswesen und Tax oft mit unterschiedlichen Tools, sammeln Nachweise auf unterschiedliche Weise und bewerten sie nach unterschiedlichen Maßstäben, obwohl sie an denselben Prozessen ansetzen. Die Komplexität zeigt sich, wenn man versucht, das alles zusammenzuführen. Die Lösung ist eine abteilungsübergreifende Abstimmung.
Wenn man ein ausgereiftes Framework vereinfacht: Fängt man beim Kontrollinventar an oder bewertet man zunächst die zugrunde liegenden Risiken neu? Meera beginnt beim Inventar: Anzahl der Kontrollen pro Prozess, Abdeckung dieses Prozesses und anschließend die Zuordnung zu Risiken, um Kontrollen zu finden, die doppelt dasselbe Risiko adressieren. Erst danach arbeitet sie sich rückwärts durch die Risiken, um die Abdeckung zu bestätigen. Das ist mühsame Arbeit über ein komplettes Framework hinweg. Am Ende entsteht aber ein Framework, das bewusst gesteuert wurde, statt eines, das sich einfach im Laufe der Zeit angesammelt hat.
Key takeaways
- Den Auslöser kennen, auf den man reagiert. Eine Schwachstelle, eine Anfrage des externen Prüfers, eine Übernahme und eine Transformation erfordern jeweils unterschiedliche Reaktionen und unterschiedlich umfangreiche Anpassungen am Framework.
- Erst bewerten, dann erweitern. Genau hinschauen, was bereits vorhanden ist. Mehr Kontrollen bedeuten oft weniger Kontrolle.
- Zuerst aufräumen. Redundante Kontrollen zu streichen, bevor neue gestaltet werden, verbessert sowohl das Framework als auch dessen Akzeptanz. Voraussetzung dafür ist, dass man versteht, warum jede Kontrolle ursprünglich eingeführt wurde.
- Die Methodik festlegen, das Format flexibel halten. Risiko- und Kontrollkomponenten unternehmensweit konsistent halten und die Dokumentation an die Zielgruppe anpassen, die die Kontrolle tatsächlich ausführt.
- Tempo rausnehmen. Beide Panelteilnehmer hielten eine zu schnelle Erweiterung für das größere Risiko. Stufenweise vorgehen, nach Risiko priorisieren und das Framework in bewussten Zyklen überprüfen.
Bleiben Sie im Austausch
Diese Session war Teil von Compliance. Curated., Imperos fortlaufender Reihe für Finance-, Tax- und Compliance-Fachleute. Frühere Sessions finden Sie in der vollständigen Playlist auf YouTube, darunter auch unsere letzte Ausgabe zur Frage, ob kontinuierliche Kontrollen der neue Standard sind.
Wir veranstalten diese Sessions regelmäßig. Wenn Sie eine Einladung zur nächsten möchten, melden Sie sich für unseren Newsletter an.
Und wenn Sie gerade an einer eigenen Erweiterung arbeiten, nehmen Sie Kontakt mit dem Impero-Team auf, um in einer Demo zu sehen, wie die Impero-Plattform dabei helfen kann.
Bleiben Sie informiert mit dem Impero-Newsletter.
Bleiben Sie über alle Neuigkeiten rund um Impero auf dem Laufenden – Einladungen zu Webinaren und Veranstaltungen, exklusive Inhalte, Produktneuheiten und vieles mehr! Oder lassen Sie sich von uns zeigen, warum Impero die richtige Wahl für Ihre Anforderungen in den Bereichen Risikomanagement und Compliance ist.

Entdecken Sie mehr...
Entdecken Sie Einblicke, Produktneuheiten und praktische Anleitungen, um sich in der Welt der Risiken und internen Kontrollen zurechtzufinden.

Insights & Inspiration
Das Ende der strafbefreienden Selbstanzeige: So machen Sie Ihr TCMS jetzt belastbar
[Webinar-Recap] Tax Compliance im Mittelstand: vom Konzept ins Doing
Insights & Inspiration


