

Webinar-Recap: Weniger Kontrollen, mehr Wirkung?
Interne Kontrollsysteme (IKS) werden selten schlanker, dafür fast immer umfangreicher. Eine neue Regulierung oder ein Compliance-Verstoß, und schon kommt eine weitere Kontrolle hinzu. Kaum jemand stellt die Frage, welche der bestehenden Kontrollen eigentlich noch zur Risikoreduktion beitragen. Und noch seltener wird eine Kontrolle wirklich abgeschafft. Der regulatorische Druck macht diese Frage dringlicher. Von der KI-Verordnung über die CSRD im Bereich Nachhaltigkeit bis zur Verpackungsverordnung: Auf EU- und nationaler Ebene kommen ständig neue Anforderungen hinzu.
Diese Session von Compliance. Im Fokus. [Online] brachte zwei Praktiker zusammen, die das Thema aus unterschiedlichen Perspektiven kennen. Dr. Anja Seele ist Chief Compliance Officer der Tele Columbus Gruppe und Gründerin von Seele.GRC.Advisory. Seit 20 Jahren beschäftigt sie sich mit Compliance, Governance und Risikomanagement, mit besonderem Fokus auf dem Non-Financial IKS. Ihre Erfahrung gibt sie auch als Lehrbeauftragte und Autorin weiter. Atal Ahmadi ist Senior Manager Corporate Tax bei der Universal-Investment-Gesellschaft mbH. Dort begleitet er Aufbau, Weiterentwicklung und aktuell die Optimierung von Tax Compliance und IKS. Steuerabteilungen und Compliance-Management-Systeme hat er zuvor aus verschiedenen Rollen kennengelernt: als Berater und Abschlussprüfer bei einer Big-4-Gesellschaft und in der Industrie bei einem großen Pharmakonzern. Christoph Becker, Compliance Solutions Director bei Impero, hat die Moderation übernommen.
Die vollständige Session ist hier auf Abruf verfügbar.
Wo das Publikum heute steht
In zwei Umfragen wollten wir von den Teilnehmenden wissen: Gibt es bei Ihnen einen festen Turnus, etwa jährlich, in dem Kontrollen überprüft werden? Und wann haben Sie zuletzt eine Kontrolle abgeschafft? Die Antworten passen auf den ersten Blick nicht zusammen: 57 % gaben an, einen solchen Prüfungsplan zu haben und ihn auch zu verfolgen. Gleichzeitig haben 45 % noch nie eine Kontrolle abgeschafft.
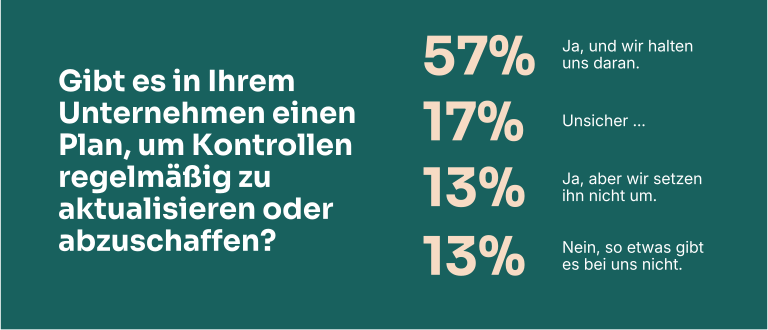
Geprüft wird also, gestrichen wird kaum. Wie sich dieser Widerspruch auflösen lässt, war das eigentliche Thema der Diskussion.
Woran Sie erkennen, dass eine Kontrolle ihren Zweck nicht mehr erfüllt
Für Anja gibt es einen Klassiker unter den überflüssigen Kontrollen: die manuelle Abfrage, ob ein vollautomatisierter Prozess auch wirklich automatisch läuft. Ein ganz anderes Warnsignal ist Stabilität. Wurde eine Kontrolle seit fünf Jahren nicht angepasst, sollte man sie deutlich hinterfragen.
Unterm Strich läuft es für sie auf eine Frage hinaus: Ist eine Kontrolle wirksam, oder ist sie nur gemütlich? Gemütlich ist alles, was sich einfach erfassen, messen, zählen und reporten lässt. Das heißt aber noch nicht, dass die Kontrolle am kritischen Prozess ansetzt und zur Risikoreduktion beiträgt. Ihre Erfahrung: Ist die Wirksamkeit klar, lässt sich eine Kontrolle auch gut an die Person vermitteln, die sie ausführen soll. Ein reines Abarbeiten von Lehrbuch-Kontrollen bleibt dagegen ein Papiertiger, und dagegen sträuben sich die Ausführenden zu Recht.
Atal ergänzte ein Signal aus der Praxis: Wenn im Team niemand mehr erklären kann, warum eine Kontrolle eingeführt wurde oder auf welcher Anforderung sie beruht, ist die Verbindung zum Risiko verloren gegangen. Eine gemütliche Kontrolle ist für ihn eine, bei der man einfach ein Protokoll per Drag-and-drop ablegt.
Christoph brachte dafür ein Bild mit, das im Laufe der Session immer wieder auftauchte: das Wassermelonen-Reporting. Außen grün, innen rot. Das Grüne ist schnell reportet, doch im Kern bleibt das eigentliche Risiko unbearbeitet. Von diesem „All Green“ wegzugehen, mache Mühe und könne auch schmerzhaft sein, so Anja. Wer aber wirklich einen Beitrag zur Risikoreduktion leisten wolle, komme daran nicht vorbei. Genau das sei schließlich die eigentliche Aufgabe von Compliance.
Warum mehr Kontrollen nicht mehr Sicherheit bringen
Mehr Regulatorik, also mehr Kontrollen: Diesen Reflex hält Anja für verständlich. Nach schweren Compliance-Verstößen sieht man ihn besonders häufig. Kontrollen werden verschärft, Wertgrenzen gesenkt, eine weitere Freigabe kommt hinzu. Damit unterliegen Unternehmen aber schnell einer Kontrollillusion. Je mehr Freigaben es gibt, desto eher verlässt sich jeder in der Kette auf den anderen. Das wird schon jemand geprüft haben. Das eigentliche Risiko wird dadurch nicht kleiner.
Die Regulatorik selbst setzt laut Anja auf etwas anderes: Unternehmen sollen ihr eigenes Haus kennen, die kritischen Prozesse identifizieren und dort gezielt Maßnahmen zur Risikomitigation ergreifen. Daraus ergibt sich eine naheliegende Frage: Kann eine Kontrolle nicht mehreren Zwecken dienen und mehrere regulatorische Anforderungen gleichzeitig abdecken?
Genau hier sieht sie die Aufgabe der IKS-Verantwortlichen. Sie müssen sich den Teppich aus Kontrollen ansehen, Synergien heben, Kontrollen vereinheitlichen oder breiter formulieren, auch wenn die Risk Owner unterschiedlich sind. Ohne diese Arbeit drohe eine Überlastung: „Wir überfrachten, und wir überladen das Haus“, warnte Anja. Ihr Ansatz: Mut zu weniger und Mut zum kritischen Hinterfragen.
Erst das Risiko, dann die Kontrolle
Wie geht man vor, wenn man in einem Projekt einen Kontrollkatalog mit mehreren Hundert Kontrollen vorfindet? Atal würde zunächst gar nicht auf die Kontrollen schauen, sondern auf die Risiken. Je mehr Kontrollen es gibt, desto weiter entfernt man sich vom Ursprung. Manche Kontrollprogramme seien inzwischen durch KI gewachsen und schön ausgeschmückt, hätten aber den Zusammenhang zum Risiko verloren. Sein Rat: sich nicht im Kontrollprogramm verlaufen, sondern in die Vogelperspektive gehen und unvoreingenommen fragen, welches Risiko eine Kontrolle adressieren soll. Beziehen sich mehrere Kontrollen auf dasselbe Risiko, lassen sie sich oft zusammenfassen. Anja beschrieb dasselbe Prinzip als Pyramide. An der Spitze stehen die Ziele des Unternehmens und die Risiken, alles Weitere wird davon heruntergebrochen.
Genauso wichtig ist für sie die Frage nach dem Adressaten. Manche Kontrollen will der Abschlussprüfer sehen. Wer sein IKS entrümpeln möchte, sollte deshalb frühzeitig auf ihn zugehen. Beim Non-Financial IKS gibt es mehr Freiheiten, aber auch dort muss das Kontrollprogramm am Ende reportingfähig sein.
Atal warnte zugleich davor, Kontrollen nur um des Streichens willen abzuschaffen. Ein typisches Beispiel sind gewachsene Freigabeketten: Der Ersteller gibt an die Teamleitung, die Teamleitung an den nächsten Fachbereich. Beziehen sich diese Stufen auf denselben Sachverhalt oder Prozess, lohnt es sich zu prüfen, ob sie sich bündeln lassen. Das muss aber für jede Kontrolle einzeln geschehen, mit der Frage, ob ein Prüfschritt echten Erkenntnisgewinn bringt.
Hilfreich ist dafür ein klares Zielbild. Wer empfängt die Auswertung am Ende, und welchen Mehrwert bringt sie ihm? Oft ist das die Geschäftsführung. Sie wolle eine qualitative Aussage, so Atal, und nicht die Bestätigung, dass alles abgelegt und abgehakt wurde. Davon gehe sie ohnehin aus.
Wer das Risiko trägt, entscheidet
Fachbereich, Interne Revision oder Vorstand: Wer sollte entscheiden, ob eine Kontrolle abgeschafft wird? Für Anja ist die Antwort eindeutig: der Risk Owner. Er ist verantwortlich für das Risiko und den Umgang damit, und das IKS misst genau diesen Umgang.
In ihrer Rolle als Chief Compliance Officer soll sie dem Vorstand Sicherheit geben, dass das Compliance-Management-System funktioniert und wirksam ist. Deshalb muss sie Kontrollen wählen, die nicht gemütlich sind, sondern tatsächlich messen, wie gut das Unternehmen etwa beim Datenschutz, bei Cyberrisiken oder in der Korruptionsprävention aufgestellt ist. Weil sich Regulatorik und Bedrohungslage ständig verändern, kann eine Kontrolle aus ihrer Sicht nicht fünf Jahre unangetastet bleiben. Sie gehört wie die Risiken in einen festen Prüfungszyklus, mindestens jährlich.
KI: Kontrollen neu denken statt nur automatisieren
Viele Unternehmen automatisieren ihre Kontrollen, ohne sie neu zu denken. Anja sieht darin ein typisches Muster: Gemütliche Kontrollen lassen sich mit KI besonders leicht automatisieren. Sie werden dadurch vielleicht effizienter, bleiben aber gemütlich und damit unwirksam. „Wenn ich nur meine gemütlichen Kontrollen KI-gestützt mache, dann habe ich nichts gewonnen.“
Das eigentliche Potenzial liegt für sie woanders. Mit KI kommen Unternehmen endlich an die ungemütlichen, schwer messbaren Themen heran, weil sie größere Datenmengen anders auswerten und bessere Schlüsse ziehen können. Atal sieht das genauso: Schlechte Prozesse oder Kontrollen würden durch Automatisierung und Digitalisierung nicht besser. Den größten Vorteil von KI sieht er darin, mehr zu prüfen. Statt Stichproben zu ziehen, lässt sich der gesamte Datensatz vorab auswerten.
Was Sie ab morgen tun können
Zum Abschluss wollte Christoph wissen, womit Unternehmen konkret anfangen sollten. Atal empfahl ein analytisches Vorgehen: erst erfassen, welche Kontrollen bestehen und welche Risiken sie abdecken sollen. Dann Redundanzen abbauen und bei jeder Kontrolle fragen: Was würde passieren, wenn ich sie weglasse? Gerade mit externer Unterstützung wachsen Kontrollprogramme oft immer weiter. Das Ziel sollte sein, die Risiken mit möglichst wenigen Kontrollen abzudecken.
Einen Punkt ergänzte er ausdrücklich: Das Kontrollprogramm muss von Anfang an auswertbar sein. Soll daraus ein Management Reporting entstehen, gilt es zuerst zu klären, was das Management sehen möchte, und die Kontrollen entsprechend auszugestalten. Das im Nachhinein zu korrigieren, bedeutet sehr viel Arbeit.
Anja stimmte zu: mit den Risiken starten, die großen Themen im Haus identifizieren und dann herunterbrechen. KI kann dabei helfen, etwa um das eigene Unternehmen mit der Peer Group zu vergleichen und zu prüfen, ob die Kontrollen an der richtigen Stelle sitzen. Die Aufgabe selbst lässt sich aber weder an Externe noch an die KI abgeben. Hier seien eigene Erfahrung und Fachwissen gefragt, so Anja: Diese Hausaufgaben müsse man einmal selbst machen. Ist die Pyramide einmal aufgebaut, lassen sich mit KI deutlich wirksamere Kontrollen aufsetzen.
Aus der Fragerunde
Wie lässt sich vermeiden, dass aus einer Kontrolle zwei werden? Für Atal kommt es auf die Ausgestaltung an. Eine Kontrolle sollte für den Bearbeiter leicht durchzuführen sein: qualitativ gut, aber ohne unnötige Schritte. Und sie sollte so formuliert sein, dass er sie mit einer Bestätigung abschließen kann.
Sein Beispiel: Auf die Bestätigung, dass etwas erledigt wurde, folgt eine zweite Kontrolle für die Ablage und eine dritte für das Übermittlungsprotokoll. Besser ist es, all das in einer Kontrolle abzudecken. Dafür sollte sie allgemein formuliert sein, etwa „abgelegt oder bereitgestellt“, statt genau vorzugeben, wo etwas abgelegt und an wen es übermittelt wird. Das erleichtert die Bearbeitung, und eine Kontrolle reicht aus.
Die wichtigsten Erkenntnisse
- Warnsignale ernst nehmen. Eine Kontrolle, die seit Jahren unverändert ist oder deren Zweck niemand mehr erklären kann, gehört auf den Prüfstand.
- Mut zu weniger, Mut zum Hinterfragen. Je mehr Freigaben, desto eher verlässt sich jeder auf den anderen. Die entscheidende Frage lautet: Würde sich etwas ändern, wenn diese Kontrolle wegfällt?
- Erst das Risiko, dann die Kontrolle. Ganz oben stehen Ziele und Risiken, darunter die Kontrollen. Wer im Kontrollkatalog startet, verliert den Bezug zum Problem.
- Wer das Risiko trägt, entscheidet. Der Risk Owner entscheidet über Kontrollen. Compliance und Interne Revision begleiten als Sparringspartner, und jede Kontrolle gehört mindestens jährlich überprüft.
- Gemütliche Kontrollen bleiben gemütlich. Schwache Kontrollen zu automatisieren, macht sie nicht besser. Der echte Mehrwert von KI liegt dort, wo größere Datenmengen neue Prüfungen ermöglichen.
- Von Anfang an auswertbar planen. Wer vom Empfänger her denkt, liefert eine qualitative Aussage statt einer abgehakten Liste.
Bleiben Sie im Austausch
Diese Session war Teil von Compliance. Im Fokus. [Online], dem deutschsprachigen Format von Compliance. Curated., Imperos fortlaufender Reihe für Finance-, Tax- und Compliance-Fachleute. Frühere Sessions finden Sie in der vollständigen Playlist auf YouTube.
Wir veranstalten diese Sessions regelmäßig. Wenn Sie eine Einladung zur nächsten möchten, melden Sie sich für unseren Newsletter an.
Und wenn Sie Ihr eigenes Kontrollprogramm auf den Prüfstand stellen möchten, nehmen Sie Kontakt mit dem Impero-Team auf. In einer Demo zeigen wir Ihnen, wie die Impero-Plattform Sie dabei unterstützen kann.
Bleiben Sie informiert mit dem Impero-Newsletter.
Bleiben Sie über alle Neuigkeiten rund um Impero auf dem Laufenden – Einladungen zu Webinaren und Veranstaltungen, exklusive Inhalte, Produktneuheiten und vieles mehr! Oder lassen Sie sich von uns zeigen, warum Impero die richtige Wahl für Ihre Anforderungen in den Bereichen Risikomanagement und Compliance ist.

Entdecken Sie mehr...
Entdecken Sie Einblicke, Produktneuheiten und praktische Anleitungen, um sich in der Welt der Risiken und internen Kontrollen zurechtzufinden.
Insighs & Inspiration
Webinar-Recap: Ihr internes Kontroll-Framework weiterdenken

Insights & Inspiration
Das Ende der strafbefreienden Selbstanzeige: So machen Sie Ihr TCMS jetzt belastbar